Diagnóstico de Brechas (Gap Analysis) y Plan de Adecuación de Infraestructura y Controles Críticos bajo ISO/IEC 27001:2022
Formulación técnica y análisis de interesados bajo el modelo de consultoría externa para la sede Perú de Coval Servicios Financieros, orientada a la mitigación de riesgos de seguridad física y alineamiento con el estándar internacional ISO/IEC 27001:2022.
1. Caso de Negocio y Diagnóstico Situacional
1.1 Reseña de Coval Servicios Financieros y Estructura Organizativa
Coval Servicios Financieros es una entidad especializada en financiamiento comercial para empresas, operando bajo un modelo financiero similar al bancario para dinamizar el flujo de caja corporativo mediante Factoring (anticipo de facturas por cobrar) y Confirming (pago a proveedores).
«Coval Servicios Financieros llegó a Perú a impulsar el desarrollo de las pequeñas, medianas y grandes empresas del país a través de nuestros productos de Factoring y Confirming, mediante los cuales buscamos mejorar los flujos de caja de nuestros clientes y brindarles apoyo para hacer crecer su negocio. Con más de 25 años de experiencia, Coval Servicios ofrece soluciones diseñadas según las necesidades de las empresas que nos eligen día a día para darles una mano mediante financiamiento rápido y seguro. Hoy, Coval LATAM está presente en Chile, Perú y Colombia, consolidando nuestra presencia en Latinoamérica y reafirmando nuestro compromiso con el desarrollo económico regional.»
En su filial de Perú (ubicada en San Isidro, Lima), la empresa cuenta con más de 50 colaboradores, entre personal directo y externos, donde la fuerza de ventas comercial y los analistas de crédito representan la mayor parte de la dotación.
Estructura Corporativa Regional
La organización cuenta con un esquema de reporte matricial: las gerencias principales residen en la matriz de Chile (incluyendo la Gerencia de Operaciones y la custodia de los servidores principales de datos), mientras que en Perú se cuenta con jefaturas operativas locales, lideradas por el Gerente General en Perú, Marco Bravo Mences.
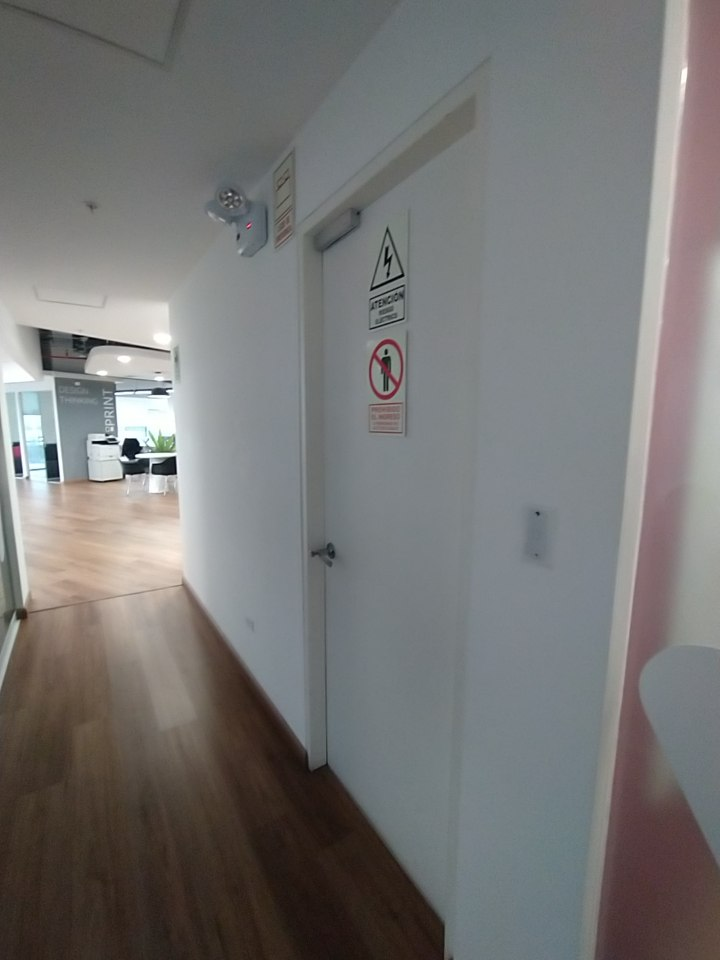
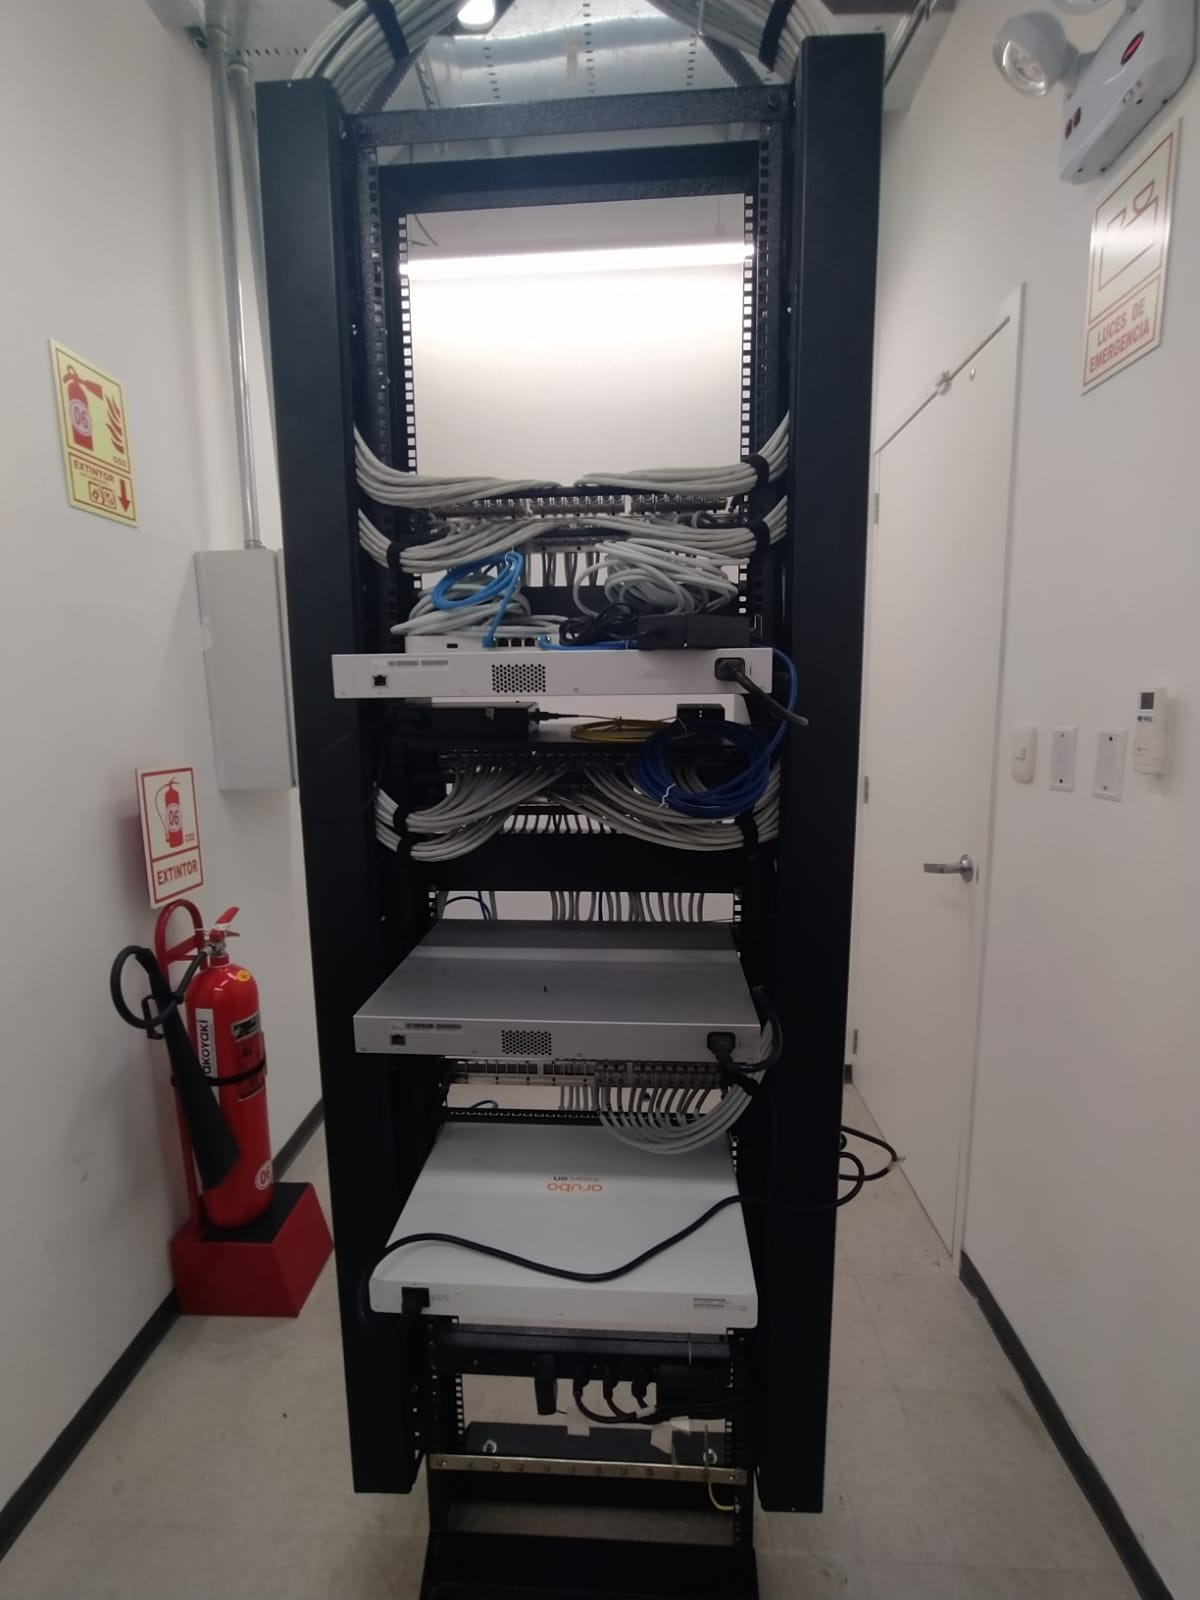
1.2 Diagnóstico de Seguridad Física en Cuarto de Redes
A nivel tecnológico en la sede Perú, el área de TI está conformada únicamente por 2 personas (el líder operativo local de TI, Wilder, y su compañero técnico). La mayor parte de la infraestructura centralizada se encuentra soportada desde la matriz de Chile, donde se concentran los servidores principales.
Esta condición representa una no conformidad directa respecto a los controles A.7.1 (Perímetro físico de seguridad) y A.7.2 (Entrada física) del Anexo A de la norma ISO/IEC 27001:2022, comprometiendo la integridad de la red local y generando un riesgo operacional frente a los estándares del holding.
2. Entradas: Project Charter y Factores Ambientales
2.1 Acta de Constitución Preliminar del Proyecto (Project Charter)
Como insumo inicial de la fase de iniciación según el PMBOK, el Project Charter preliminar formaliza la necesidad de adecuar la sede Lima a los estándares de seguridad de Coval LATAM.
Realizar el diagnóstico de brechas (Gap Analysis) y diseñar el plan técnico-económico de adecuación física y lógica bajo ISO/IEC 27001:2022 en Coval Perú.
Cierre total de la brecha de acceso no autorizado al rack de datos, asegurando bitácoras automáticas e instalación de CCTV sin exceder el presupuesto moderado local.
2.2 Factores Ambientales Internos de la Organización (EEF)
Los factores ambientales internos delimitan el terreno sobre el cual se formula la solución TI, condicionando el alcance, costos y cronograma:
Cultura, estructura y gobernanza organizacionales
- Estructura funcional jerárquica: Reporte directo a la matriz en Chile y alineamiento con directrices corporativas del holding.
- Prioridad en agilidad comercial: La cultura interna prioriza la colocación ágil de factoring en el día a día para asegurar liquidez a los clientes.
- Precedente corporativo: La filial de Coval Colombia ya implementó la norma ISO 27001, generando la expectativa corporativa de homologación en Lima adaptada a su escala.
- Liderazgo pragmático: Se busca el cumplimiento formal de seguridad y gobernanza sin sobredimensionar herramientas complejas innecesarias.
Distribución geográfica de las instalaciones y de los recursos
- Oficina física corporativa: Centralizada en el centro financiero de San Isidro (Lima).
- Modalidad híbrida: Personal comercial y analistas de crédito operan frecuentemente fuera de la oficina mediante conexiones remotas.
- Supervisión regional distribuida: Recursos de supervisión de TI y cumplimiento distribuidos entre Lima, Santiago y Bogotá.
Infraestructura física y tecnológica
- Punto crítico identificado: El cuarto de comunicaciones/centro de cableado y redes en Lima carece actualmente de controles de acceso biométrico (huellero) y circuito cerrado de videovigilancia (cámaras de seguridad dedicadas).
- Equipamiento de red: Switches de distribución, patch panels y router/firewall perimetral que concentran el tráfico local y las salidas de internet.
- Estaciones de trabajo: Laptops y equipos corporativos asignados a los colaboradores para su operativa diaria.
Sistemas de tecnología de la información
- Ecosistema Microsoft 365: Para correo corporativo, almacenamiento en la nube y comunicación interna.
- Sistema web del Core de Factoring: Para registro, validación y cesión de facturas negociables.
- Herramientas de soporte: Para gestión de solicitudes y atención de incidencias internas.
- Falta de bitácora centralizada: Ausencia de un registro automatizado para auditorías de acceso al centro de redes.
Disponibilidad de recursos y restricciones de horario
- Presupuesto local limitado: Exige que el proyecto justifique compras de bajo costo y alto impacto en reducción de riesgos.
- Personal de TI reducido: El equipo local (2 personas) debe repartir su tiempo entre el soporte diario a los más de 50 usuarios y las actividades del proyecto.
- Ventanas restringidas: Intervención técnica restringida estrictamente a horarios no comerciales (fuera de la franja de 9:00 a 18:00 hrs) para no interrumpir operaciones de factoring.
Capacidad del personal de TI
- Dominio práctico: Personal local con experiencia en soporte a usuarios, cableado estructurado, redes y mantenimiento.
- Familiaridad conceptual: Reconocen que ISO 27001 es un marco de procesos y gestión, identificando que la brecha principal está en la estandarización y seguridad física/perimetral básica.
- Sinergia con Colombia: Oportunidad de apoyarse en la experiencia y documentación técnica previa desarrollada por los ingenieros de la sede Colombia.
Capacidad financiera de la organización
- Flujo financiero saludable: Alta liquidez como empresa de servicios de financiamiento comercial.
- Presupuesto moderado y sujeto a aprobación: Presupuesto local de TI administrado con cautela por la Gerencia General (Marco Bravo Mences).
- Capacidad de inversión puntual: Solvencia para financiar adquisiciones de hardware de seguridad física (biométrico, cámaras CCTV para cuarto de datos) siempre que demuestre costo-beneficio directo.
3. Herramientas y Técnicas: Metodología y Juicio de Expertos
3.1 Modelo de Consultoría Externa (Equipo UNTELS)
Para abordar el proyecto con rigor profesional y viabilidad real, el equipo de estudiantes de la UNTELS asume el rol de Equipo de Formulación y Consultoría de TI, interactuando con la empresa a través de una contraparte técnica interna debidamente acreditada.
Alumnos del curso Formulación y Evaluación de Proyectos TI (UNTELS).
Wilder, Líder Operativo de TI / Soporte en la Sede Lima.
3.2 Juicio de Expertos y Levantamiento Técnico
Bajo el estándar del PMBOK, el Juicio de Expertos (Expert Judgment) constituye la técnica principal para recopilar datos sin requerir entrevistas invasivas a los comités directivos de Chile o Colombia. Toda la información de gobernanza regional, restricciones horarias, inventario de hardware y brechas de seguridad fue provista y validada por el líder local de TI como informante clave.
3.3 Sustentación Metodológica ante Consultas del Docente
«El proyecto se formuló bajo un esquema de consultoría técnica apoyado en el Juicio de Expertos. Nuestro contacto directo y contraparte es el responsable técnico del área de TI de la sede Lima (Wilder), quien nos proporcionó el levantamiento técnico, las especificaciones de seguridad física del cuarto de datos, las políticas corporativas vigentes provenientes de la sede central de Colombia y las restricciones de horario y presupuesto local. Con esos insumos levantamos la matriz de interesados y los factores ambientales de la organización cumpliendo los estándares del PMBOK.»
4. Registro y Matriz de Interesados
4.1 Registro de Interesados (Stakeholder Register)
Registro de los actores internos y externos con su rol, nivel de poder, interés, requerimientos clave y estrategia de gestión PMBOK:
Registro de Interesados
6 Interesados| ID | Nombre / Rol | Área | Tipo | Poder / Interés | Expectativa Principal | Estrategia |
|---|---|---|---|---|---|---|
| STK-01 | CISO RegionalSeguridad de la Información | Holding / Colombia | Interno | Alto / Alto | Homologación con la ISO 27001 implementada en Colombia y mitigación de brechas físicas en la sede Lima. | Gestionar atentamente: Validar entregables técnicos con lineamientos del holding. |
| STK-02 | Marco Bravo MencesGerente General (Perú) | Dirección Ejecutiva Lima | Interno | Alto / Bajo | Austeridad presupuestal, cumplimiento formal y justificación clara del costo-beneficio. | Mantener satisfecha: Presentar cotizaciones de bajo costo y alto impacto en reducción de riesgos. |
| STK-03 | WilderLíder de TI / Soporte Perú | Área de TI Local (2 personas) | Interno | Bajo / Alto | Solucionar la vulnerabilidad del cuarto de redes (huellero y CCTV) sin entorpecer el soporte diario. | Mantener informado / Participación activa: Sesiones periódicas de relevamiento técnico. |
| STK-04 | Jefe de Operaciones FactoringOperaciones y Créditos | Negocio Factoring | Interno | Bajo / Alto | Disponibilidad continua del sistema en horario de liquidación financiera (9:00 a 18:00 hrs). | Mantener informado: Restringir intervenciones técnicas a horarios nocturnos o fines de semana. |
| STK-05 | Administración del EdificioGestión de Instalaciones | Facilidades / San Isidro | Externo | Bajo / Bajo | Cumplimiento de normas de ingreso de contratistas y permisos de trabajo en áreas comunes. | Monitorear: Gestionar permisos de acceso y seguros con la debida anticipación. |
| STK-06 | Proveedor de SeguridadContratista CCTV / Biometría | Servicios Externos | Externo | Bajo / Alto | Términos de referencia claros y especificaciones de hardware para cotización formal. | Mantener informado: Coordinar requerimientos técnicos y supervisar instalación. |
4.2 Matriz de Clasificación (Poder vs. Interés)
Distribución en cuadrantes para priorizar la estrategia de comunicación e involucramiento durante el ciclo del proyecto:
Matriz Poder vs. Interés
Clasificación PMBOK- •Marco Bravo Mences (Gerente General Perú)
Prioriza control presupuestal y justificación económica.
- •CISO Regional (Seguridad Holding / Colombia)
Valida alineamiento con el SGSI corporativo y la ISO 27001.
- •Administración del Edificio (San Isidro)
Permisos de acceso físico y normas de facilidades en sede.
- •Wilder (Líder TI / Soporte Perú)
- •Jefe de Operaciones Factoring (Negocio)
- •Proveedor de Seguridad Electrónica
Afectados directos por ventanas de corte y soporte operativo.